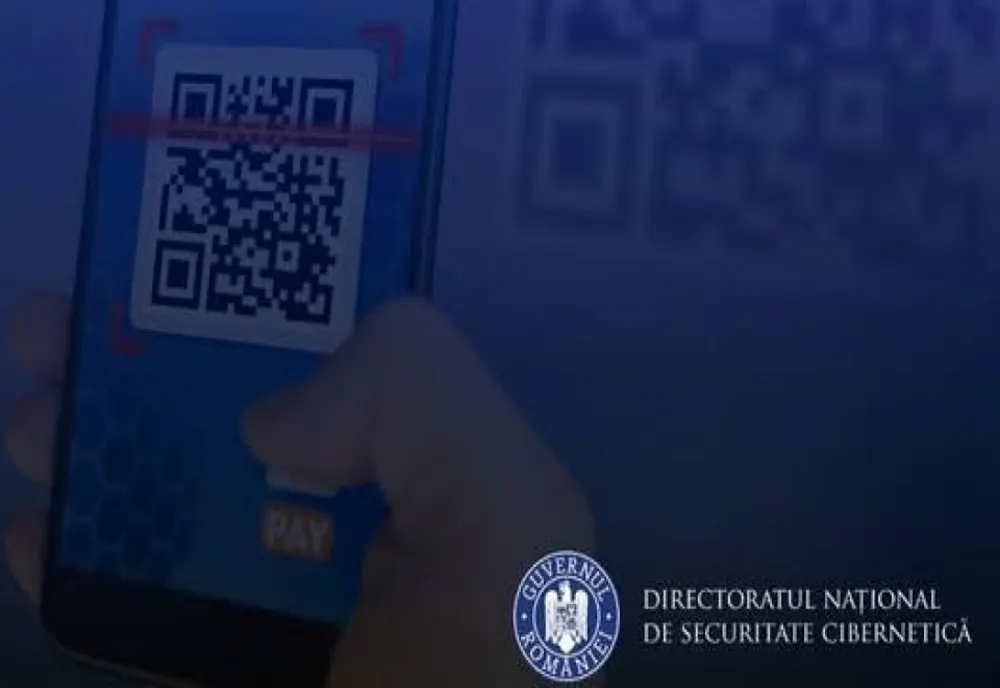
Directoratul Național de Securitate ne îndeamnă să fim atenți când scanăm și mai ales spre ce pagină suntem redirecționați să plătim.
Fraudele au fost descoperite săptămâna trecută în mai multe parcări din Constanța și în București. Șoferii care încercau să plătească taxa de parcare scanau un cod fals, deoarece stickerul era pus peste cel oficial, și erau direcționați către un site "clonat", identic cu cel oficial al Primăriei.
Aici, după ce introduceau datele cardului, erau păcăliți, fără să bănuiască nimic. În realitate, toți banii ajungeau în contul escrocilor.
La Constanța, de exemplu, cineva a vrut să plătească parcarea prin scanarea codului QR care era fals, iar banii, aproximativ 700 de lei, au ajuns în alt cont decât cel oficial. Primăria Constanța chiar a decis să suspende temporar plata parcării prin scanarea codului QR.
Specialiștii reamintescă că odată ce datele bancare sunt completate pe aceste siteuri, acestea pot fi folosite și pentru alte tranzacții, iar de multe ori, banii nu mai pot fi recuperați.
O modalitate de a ne feri de astfel de înșelăciuni este să fim atenți, pe cât putem, la adresa site-ului spre care suntem redirecționați și dacă avem orice fel de suspiciune, mai bine nu facem plata și folosim alte metode.
În cazul parcărilor publice putem plăti printr-un mesaj text sau folosind aplicația dedicată. În București, compania municipală de parcări a găsit până acum șapte panouri pe care fuseseră lipite autocolante false.
Dar deocamdată, autoritățile nu au o statistică despre acest tip de înșelăciune. Compania Municipală Parking București a cerut demararea unei anchete.
Potrivit poliției, în primele luni ale anului, la nivelul țării, au fost înregistrate peste 900 de dosare de fraudă informatică.